Security Compliance and Risk Assessment Tool
- contexte
- Fujitsu France · stage
- période
- juil. → déc. 2025
- plateformes
- Linux · Windows · interface web
> cat context.md
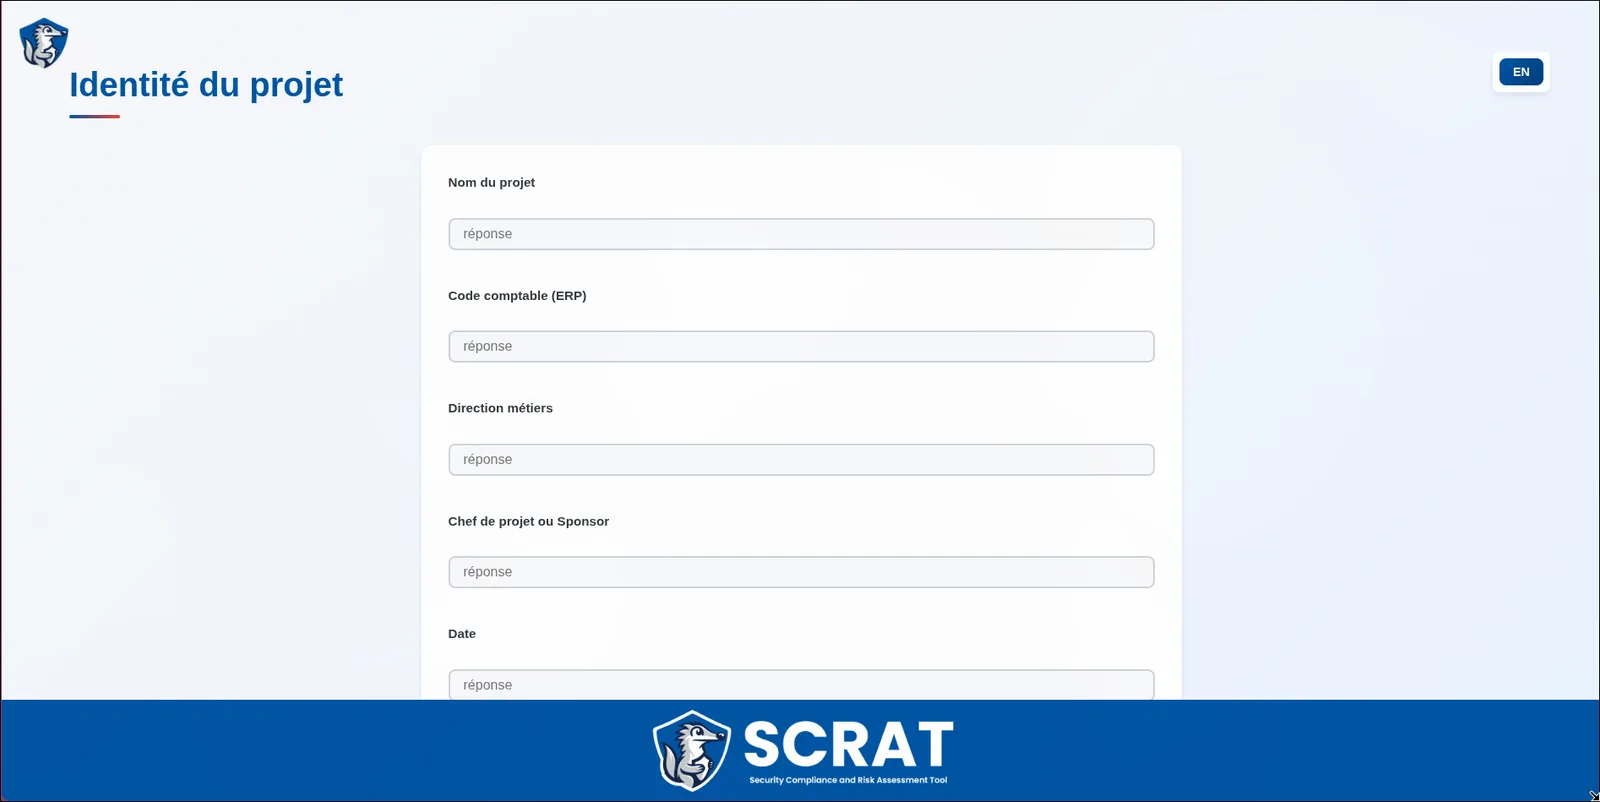
SCRAT est le second outil de mon stage chez Fujitsu France, pensé comme un projet open source. Avant qu'un projet IT, SI ou Data démarre, l'équipe sécurité doit savoir quel accompagnement il demandera. SCRAT transforme cette qualification en questionnaire guidé, note les réponses et garde une traçabilité complète, en lien avec la gouvernance ISO 27001.
> cat how-it-works.md
- 01Études comparatives (Ubuntu ou Debian, PostgreSQL, MySQL ou SQLite, frameworks web) présentées à mon tuteur pour arrêter la stack : Rust, Axum et PostgreSQL.
- 02Security by design : clé maître unique générée au premier lancement, mots de passe hachés avec bcrypt sous une politique stricte, messages d'erreur volontairement génériques.
- 03Trois rôles aux droits strictement séparés (administrateur, opérateur, auditeur) et un journal d'activité de chaque action pour les audits.
- 04Base de données en moindre privilège : un rôle restreint pour l'application et uniquement des procédures stockées, jamais de SQL dynamique, contre les injections.
- 05Disponible en anglais et en français, tourne sous Linux et Windows, documenté avec cargo doc à partir d'une présentation technique rédigée avant la première ligne de code.
> cat lessons.md
De la gouvernance et de la gestion des risques, pas seulement du code. La conception de l'architecture et la gestion des données sensibles ont demandé le plus de réflexion et de nombreux échanges avec mon tuteur. J'ai compris comment une grande entreprise attend qu'un outil de sécurité soit spécifié, justifié et auditable.